Fraude au faux RIB : la cyberattaque silencieuse qui vise votre trésorerie via votre messagerie
⚠️ Avertissement aux lecteurs
Toute ressemblance avec des faits réels ou ayant existé n’est, malheureusement, pas fortuite.
Nous avons souhaité publier cet article à la suite d’un incident de ce type ayant touché l’un de nos clients au cours de l’été. Ce témoignage de terrain doit rappeler une réalité simple : cela n’arrive pas qu’aux autres. Il y a quelque temps déjà, un confrère expert-comptable avait lui-même été victime d’un procédé comparable.
Certaines périodes peuvent par ailleurs accroître la vulnérabilité des entreprises : congés d’été, fin d’année, équipes réduites, remplacements, urgence dans les règlements ou moindre disponibilité des interlocuteurs habituels. Autant de situations susceptibles de faciliter une tentative de fraude.
Enfin, il ne faut pas limiter le raisonnement à une attaque « à distance ». Une compromission peut résulter d’un e-mail de phishing, d’un mot de passe dérobé, d’un ordinateur infecté ou d’un accès frauduleux à une messagerie. Un accès physique ponctuel à un ordinateur, dans des locaux professionnels ou privés, peut également constituer un scénario possible, notamment si une session est laissée ouverte ou insuffisamment protégée.
L’absence de vol matériel, de message d’alerte ou de panne informatique ne signifie donc pas qu’il ne s’est rien passé.
Dans certaines cyberattaques, le silence est précisément le signe que l’attaquant veut rester invisible.
Fraude au faux RIB : comment les pirates détournent les virements des entreprises
Lorsque l’on parle de cyberattaque, on imagine souvent un écran bloqué, des fichiers chiffrés, un rançongiciel ou un serveur devenu inaccessible.
Il existe pourtant une fraude beaucoup plus discrète et potentiellement redoutable pour la trésorerie :
la fraude au virement par substitution de RIB.
Dans le vocabulaire de la cybersécurité, certaines de ces attaques relèvent du BEC — Business Email Compromise, c’est-à-dire de la compromission d’une messagerie professionnelle.
En France, on rencontre également les expressions fraude au faux RIB, fraude au faux fournisseur ou faux ordre de virement — FOVI.
+170 %
en 2025
Une progression spectaculaire.
Selon Cybermalveillance.gouv.fr, les fraudes au virement ont très fortement progressé en 2025 et figurent désormais parmi les principales cybermenaces rencontrées par les professionnels.
Des « cambrioleurs fantômes » dans votre messagerie
L’image est assez juste.
Un cambrioleur traditionnel entre, prend quelque chose et tente de repartir rapidement.
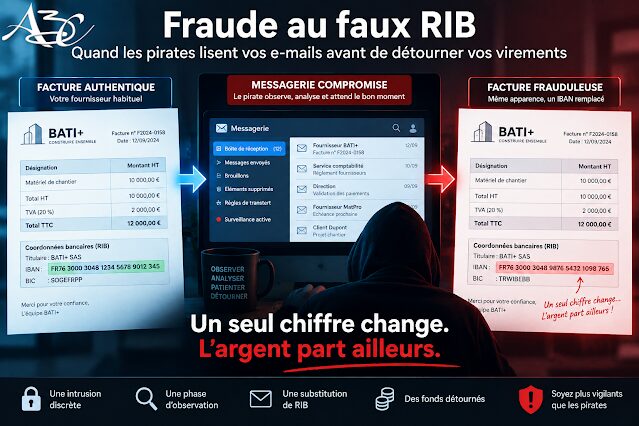
Dans une fraude au faux RIB, le cybercriminel peut au contraire avoir intérêt à entrer discrètement, observer et patienter.
La compromission initiale peut notamment provenir des situations suivantes.
Une fausse page Microsoft 365, Google ou autre service récupère les identifiants de l’utilisateur.
Un mot de passe réutilisé sur plusieurs services peut avoir été divulgué lors d’une fuite de données.
Un logiciel malveillant peut permettre de récupérer des identifiants ou des sessions actives.
La boîte compromise peut aussi être celle du fournisseur, du client ou d’un autre interlocuteur.
Une fois l’accès obtenu, l’attaquant peut rechercher les factures, identifier les fournisseurs, observer les échanges et comprendre le fonctionnement de l’entreprise.
Il ne recherche pas nécessairement vos secrets industriels.
Ce qu’il veut savoir
Qui doit payer qui ? •
Combien ? •
Quand ?
Et sur quelles coordonnées bancaires ?
Comment fonctionne concrètement la fraude ?
1
Intrusion
Une messagerie professionnelle ou celle d’un interlocuteur est compromise.
Dans certains cas, aucune anomalie visible ne se produit.
2
Observation
Le fraudeur analyse les fournisseurs, les factures, les montants, les échéances et les habitudes de communication.
3
Détection du bon paiement
Une facture significative apparaît : achat de matériel, acompte, véhicule, travaux, investissement ou fournisseur important.
4
Substitution des coordonnées bancaires
Une facture ou un message apparemment légitime présente désormais un autre IBAN contrôlé par les fraudeurs.
5
Virement effectué par la victime
L’entreprise se connecte elle-même à sa banque et valide normalement le paiement… vers le mauvais compte.
Le faux changement de banque
Le scénario est souvent d’une grande banalité.
Le message peut reprendre le véritable logo de l’entreprise, la signature de l’interlocuteur, les références d’une facture réelle et même être inséré dans une conversation déjà existante.
Dans ce dernier cas, la fraude devient particulièrement crédible :
la victime reconnaît ses propres messages précédents.
Une adresse presque identique peut également suffire
🔎 Quelques caractères peuvent passer totalement inaperçus
Adresse habituelle :
comptabilite@entreprise.fr
Adresse frauduleuse :
comptabilite@entreprlse.fr
Le pirate peut également manipuler les flux de messagerie
Lorsqu’un compte est compromis, des règles automatiques peuvent parfois être créées pour transférer, déplacer, archiver ou supprimer certains messages.
L’objectif peut être d’empêcher le client et le véritable fournisseur de découvrir trop rapidement l’anomalie.
⛔ Une règle fondamentale
On ne vérifie jamais uniquement par e-mail une information suspecte reçue par e-mail.
Répondre :
« Pouvez-vous me confirmer votre nouveau RIB ? »
ne constitue donc pas une vérification suffisante.
Si la messagerie du fournisseur est compromise, le fraudeur peut tout simplement répondre :
« Oui, je vous confirme qu’il s’agit bien de notre nouveau compte. »
Pourquoi cette fraude est-elle si efficace ?
Parce que, dans de nombreux cas, le fraudeur ne se connecte jamais au compte bancaire de l’entreprise.
Il convainc simplement un collaborateur ou le dirigeant d’effectuer lui-même un virement parfaitement authentifié.
Quelques jours ou semaines plus tard
« Nous n’avons toujours pas reçu le règlement de notre facture. »
La procédure anti-faux RIB que toute TPE-PME devrait adopter
Elle peut tenir sur une page. Elle doit surtout être simple, systématique et applicable à tout le monde, y compris au dirigeant.
Toute création ou modification de coordonnées bancaires d’un fournisseur doit être vérifiée auprès de celui-ci par un canal indépendant.
Ne pas utiliser exclusivement le numéro de téléphone indiqué dans le message annonçant le changement de RIB.
Une anomalie signalée par la banque doit interrompre la procédure jusqu’à vérification.
Pour les paiements significatifs, la modification d’un bénéficiaire et la validation du paiement devraient idéalement être séparées.
« Nouveau RIB contrôlé le 09/09/2026 auprès de Mme X, contactée au numéro habituel — coordonnées confirmées. »
Depuis octobre 2025 : le contrôle bancaire nom / IBAN
Les signaux qui doivent immédiatement vous arrêter
On ne paie pas d’abord pour vérifier ensuite.
On vérifie d’abord.
Protéger également les messageries professionnelles
La facturation électronique va-t-elle supprimer le risque ?
Non.
Depuis le 1er septembre 2026, la généralisation de la facturation électronique entre entreprises a commencé en France.
1er septembre 2026
Toutes les entreprises concernées doivent pouvoir recevoir leurs factures électroniques.
Les grandes entreprises et ETI commencent également l’émission.
1er septembre 2027
Les PME, TPE et microentreprises entreront à leur tour dans l’obligation d’émission électronique.
🚨 Nouveau signal d’alerte
« Ne tenez pas compte des coordonnées figurant sur la facture électronique.
Merci d’utiliser exceptionnellement le RIB joint à ce message. »
Une telle demande doit conduire à suspendre immédiatement le paiement.
Vous venez d’effectuer le virement : que faire ?
Dans cette situation, chaque minute peut compter.
🔴 1. Contactez immédiatement votre banque.
Demandez si le virement peut encore être suspendu ou rappelé.
🔴 2. Prévenez le véritable fournisseur.
🔴 3. Conservez toutes les preuves.
E-mails, factures, RIB, captures et historique des échanges.
🔴 4. Vérifiez les règles de messagerie.
🔴 5. Sécurisez les comptes compromis.
🔴 6. Recherchez d’autres opérations potentiellement affectées.
🔴 7. Déposez plainte rapidement.
Le meilleur antivirus contre le faux RIB est aussi organisationnel
Une entreprise peut disposer d’un antivirus, d’un pare-feu, de sauvegardes et d’un excellent prestataire informatique tout en restant vulnérable à cette fraude.
Le cybercriminel exploite aussi la confiance, l’habitude, l’urgence et l’absence de procédure.
À retenir
Un e-mail n’est jamais, à lui seul, une preuve suffisante d’un changement de RIB.
Même lorsque l’adresse semble correcte.
Même lorsque la facture semble parfaite.
Même lorsque le message reprend une conversation authentique.
Même lorsque quelqu’un confirme le changement… par e-mail.
📞 En cas de changement de coordonnées bancaires, appelez votre interlocuteur sur un numéro que vous connaissiez déjà.
✅ Une règle peut résumer toute la procédure
Toute création ou modification des coordonnées bancaires d’un fournisseur fait l’objet d’une vérification indépendante avant le premier paiement.
Quelques minutes de contrôle peuvent éviter la perte de plusieurs mois, voire plusieurs années, de résultat d’une entreprise.
Sources institutionnelles
• Cybermalveillance.gouv.fr — fraude au virement et faux RIB.
• Cybermalveillance.gouv.fr — Rapport d’activité et état de la menace 2025.
• Banque de France — Vérification du bénéficiaire des virements SEPA.
• Ministère de l’Économie et des Finances — Facturation électronique.
• Ministère de l’Intérieur — Escroqueries aux faux ordres de virement.